3월 20일 오후 2시 방송사 및 은행권에서 전산장애가 동시 다발적으로 발생했습니다.
갑자기 PC에 재부팅 메세지가 뜨면서 재부팅시 먹통이 된 것입니다.
이번에 발견된 악성코드는 컴퓨터 부팅을 마비시키고 디스크를 파괴하는 코드가 내장되어 있으며, 동작시간도 2013년 3월 20일 14시로 설정되어 있는것으로 확인되었습니다.
전용백신이나 터보백신으로 검사해서 치료해야 추가 피해를 막을 수 있습니다.
또한 아직 부팅을 하지 않은 컴퓨터가 감염 의심이 되는 경우에는 컴퓨터 부팅 시 F2 또는 Del 키를 눌러 CMOS 세팅 (컴퓨터 검정 화면에서 설정)으로 시스템 시간을 3월 20일 이전 또는 이후로 변경하시고 , 전용 백신으로 검사를 해보시기 바랍니다.
추가 공격 가능성도 제기되고 있으므로 백신을 설치하고 최신 엔진으로 유지하셔야 하며, 실시간 감시를 켜시고 컴퓨터를 사용하셔야 합니다.
주요 증상
전산망 내 PC 부팅 불가
방송사 홈페이지 접속 장애
피해 은행 입출금 불가
피해 시스템 및 피해 규모
Y신문사 : 500대
S은행 : 창구 영업중지 및 지점 컴퓨터, ATM, 인터넷 뱅킹 정지
M방송사 : 수백대의 기사 송출용 컴퓨터 및 개인 업무용 컴퓨터 정지
K방송사 : 수백대의 컴퓨터 정지 및 인터넷 홈페이지 접속 장애
N, W, J 등 다수 은행 : 전산망 장애
원인 분석
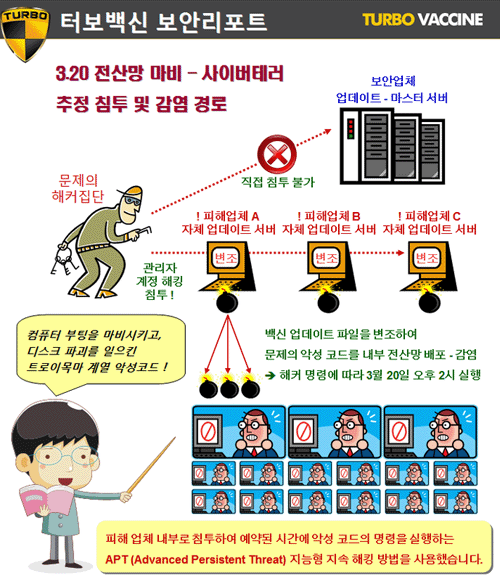
PC의 마스터 부트 레코드(MBR) 영역을 포함한 볼륨 부트 레코드(VBR)를 특정 문자로 overwriting 하여 시스템 재부팅을 요구한 후 , 부팅이 불가능하도록 유도
특정 회사의 인터넷 망을 통해 피해 회사의 공통점인 그룹웨어 프로그램 중 PMS 서버를 통한 PC 패치 업데이트 파일로 위장하여 악성코드를 내려 받도록 유도 한 후 PC 감염
추가 공격이 이루어질 가능성
추가 공격에 대한 가능성도 없지 않은 상태임
추가 공격에 대비하여 관련 기관에서도 사이버위기 경보단계를 '주의' 단계로 격상
전용백신 점검 및 백신 프로그램에 대한 지속적인 업데이트를 통한 검사 필요
아래의 전용 백신으로 치료 가능합니다